PMHFの定義
ISO 26262 Part 5には以下のように定義されています。
9.4.2 Evaluation of Probabilistic Metric for random Hardware Failures (PMHF)
- Average probability per hour over the operational lifetime of the item
アイテムの運転寿命にわたる時間当たりの平均確率 [ISO 26262-5, 9.4.2.1]
- Quantitative target values for the maximum probability of the violation of each safety goal at item level due to random hardware failures
ランダムなハードウェア故障によるアイテムレベルでの各安全目標の違反の最大確率の定量的な目標値 [ISO 26262-5, 9.4.2.2]
どちらも舌足らずであり、これら2つをまとめた次の定義がPMHFの定義にふさわしいものです。
「ランダムなハードウェア故障によるアイテムレベルでの、各安全目標の違反のアイテムの運転寿命にわたる時間当たりの平均確率の目標値」
PMHFの規格式
(10.1)はISO 26262 Part 10に掲載されている、「安全機構に続いて指令ブロックの故障が引き起こされる可能性を考慮した」場合のPMHF式です。
$$
M_\text{PMHF} = \lambda_\text{RF} + \frac{1}{2}\lambda_\text{M,MPF}\left(\lambda_\text{SM,MPF,l}T_\text{lifetime} + \lambda_\text{SM,MPF,d}\tau\right) \tag{10.1}
$$
- $\lambda_\text{RF}$: SMでVSGを抑止できない残余のIFフォールトの故障率
- $\lambda_\text{M,MPF}$: SMでVSGを抑止したIFフォールトの故障率
- $\lambda_\text{SM,MPF,l}$: 2nd SMで検出できないSMフォールトの故障率
- $\lambda_\text{SM,MPF,d}$: 2nd SMで検出できるSMフォールトの故障率
- $T_\text{lifetime}$: 車両寿命
- $\tau$: 2nd SMの検査周期
注:IFはIntended functionality、すなわち主機能、VSGはViolation of a Safety Goal、すなわち安全目標違反、SMはSafety Mechanism、すなわち安全機構です。1st SMはVSG抑止のためのSM、2nd SMはLF抑止のためのSM、LFはLatent Fault、すなわち潜在フォールトです。
ご注意頂きたいのは、これがPMHFの定義式でなく結果式であることです。ISO 26262には、数学的な定義を前提として導出された結果式(10.1)だけが提示されており、前提となる定義と導出過程の説明はほぼ省かれています。本記事ではPMHFの定義と意味を示し、定義から(10.1)を導出する過程は、PMHF式の導出に関する連載で示します。
※その前に、FSマイクロ研究所では、(10.1)の「安全機構が故障して次に主機能が故障する場合」という規格の前提は半分だけ正しいと考えます。半分というのは(10.1)の第2項目だけという意味です。(10.1)式の第1項の$\lambda_\text{RF}$は、主機能が故障したときに安全機構が安全目標侵害を防止しきれずに残った部分の故障率なので、安全機構は動作しているはずです。よって、(10.1)の正しい条件は「主機能のフォールトで故障、すなわちSPF/RFもしくはDPFとなる場合」です。(10.1)右辺の第1項がSPF/RFによる効果、第2項がDPFによる効果であることは、この連載の導出で示されます。
原文は「MPMHF, considering the conditional probability that a failure of the safety mechanism is followed by a failure of the mission block」であり、元々原文の時点で誤っています。加えて訳文自体にも問題があり、conditional probabilityを数学用語である「条件付き確率」と訳すべきところを、可能性という曖昧な語に訳しています。
PMHFの当研究所による数学的定義
前述のように、ISO 26262規格にはPMHFの数学的定義が書かれておらず、(10.1)の結果式のみが掲載されています。そこで、まず当研究所によるPMHFの定義を示します。
PMHFとは、ランダムハードウェア故障のメトリック、すなわち数値目標であり、正確に表現すれば「アイテムで車両寿命までに安全目標侵害が一度でも起きる確率の時間平均」となります。VSGが起きたアイテムはフィールドから除去するものとします。すなわち、VSGに関してアイテムやサブシステムはアンリペアラブルであり、PMHFは修理を含まない不信頼度に基づくメトリックです。VSGが初めて起きる時刻を表す確率変数を$\sigma_\text{VSG}$とすれば、数学的には(10.2)のとおりです。
$$
M_\text{PMHF} := \frac{1}{T_\text{lifetime}}\Pr\{\sigma_\text{VSG} \le T_\text{lifetime}\} \tag{10.2}
$$
右辺の確率は、VSGに関するアイテムの不信頼度$F_\text{item}(t)$、すなわち$\sigma_\text{VSG}$のCumulative Distribution Function (CDF)です。
$$
F_\text{item}(t) := \Pr\{\sigma_\text{VSG} \le t\} \tag{10.3}
$$
(10.3)を(10.2)に用いれば、PMHFは
$$
M_\text{PMHF} = \frac{1}{T_\text{lifetime}}F_\text{item}(T_\text{lifetime}) \tag{10.4}
$$
と表されます。$F_\text{item}(t)$はアイテムを構成するエレメントの故障から求まります。その際に必要となるのが、次に示すエレメントの不稼働度です。
エレメントの不稼働度
アイテムと異なり、エレメントは定期検査で故障が検出されれば修理されるため、リペアラブルな系として扱います。ここで、時刻$t$におけるエレメントの不稼働度PUA、Point Unavailabilityである$Q(t)$を考えます。$Q(t)$は以下の式で定義される、時刻$t$においてエレメントが稼働していない確率です。
$$
Q(t) := \Pr\{\text{element down at } t\} \tag{10.5}
$$
稼働度PA、Point Availabilityである$A(t)$は、(10.6)に示すように、1からPUAである$Q(t)$を引いたものです。
$$
A(t) := 1 - Q(t) \tag{10.6}
$$
Point Availabilityに関してはQuality and Reliability of Technical Systemsの166ページに、以下の式が示されています。
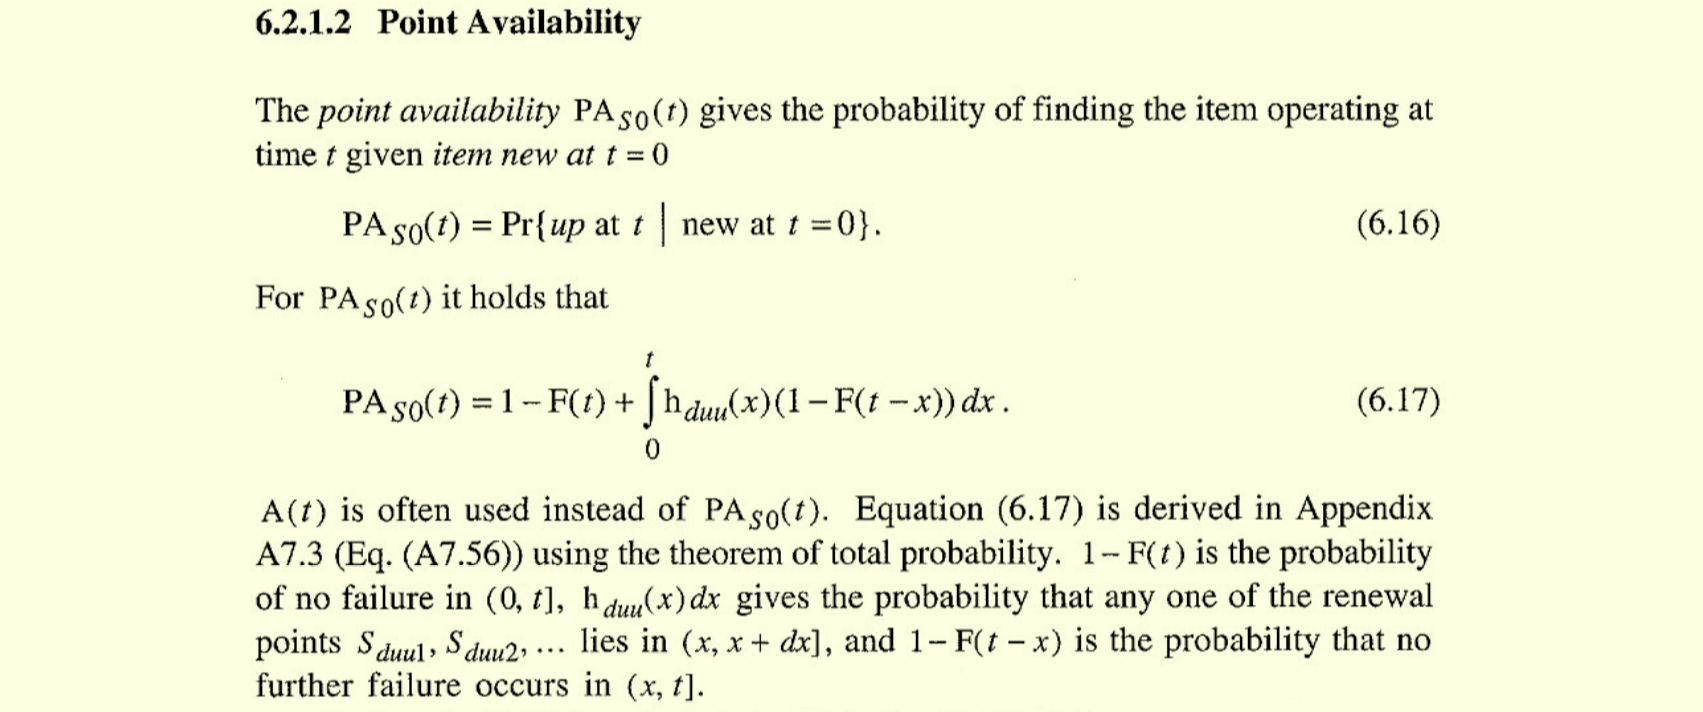
図10.1 Point Availability
同著者の同内容がオンラインで確認できます。この教科書では検査及び修理が分布関数により与えられており、より一般的な議論となっています。
教科書等でよく現れるのは故障も修理も指数分布に従うパターンです。ISO 26262には明記されていませんが、故障は指数分布に従い、一方修理は定期検査・修理が前提です。
定期検査・修理の下で図10.1の式を書き直し、2nd SMで検出できる部分は毎回修理されるものとすれば、SMのPUAは
$$
Q_\text{SM}(t) = (1 - K_\text{SM,MPF})F_\text{SM}(t) + K_\text{SM,MPF}F_\text{SM}(u), \quad u = t \bmod \tau \tag{10.7}
$$
となります。$F_\text{SM}(t)$はSMの不信頼度、$K_\text{SM,MPF}$は2nd SMの検出率です。第1項は2nd SMで検出できず車両寿命まで蓄積する部分、第2項は検査周期$\tau$ごとに修理されて0に戻る部分です。$Q_\text{SM}(t)$は検査時刻で不連続に下がる鋸歯状の波形となります。
この連載では、当研究所が提案した(10.7)を用いてPMHFの規格式(10.1)を導出します。
PMHFの意味
(10.4)が示すように、PMHFは車両寿命までにVSGが一度でも起きる確率$F_\text{item}(T_\text{lifetime})$を、車両寿命で割った値です。すなわちPMHFは「アイテムの不信頼度の車両寿命にわたる時間平均」です。規格の「アイテムの運転寿命にわたる時間当たりの平均確率」という表現は、この意味に読むことができます。
※このブログは2016年に書かれたもので、2026年11月にPMHFの定義を不信頼度で示しました。PMHF式の導出に関する研究結果を以下に連載していますので、参考にしてください。
https://fs-micro.com/blogSummary/#/blogSummary/tab/PMHF+derivation.html
 前のブログ
次のブログ